Caesar-Verschlüsselung mit Brute-Force-Angriff in Python knacken
Inhaltsverzeichnis:
- Schwachstellen des Caesar-Verschlüssels
- Schreiben des Caesar-Verschlüsselungs-Bruteforce-Python-Programms
- Programmablauf
- Entschlüsselung des Caesar-Codes in Python
- Machbarkeitstest
- Fazit
- Häufig gestellte Fragen (FAQs)
Schwachstellen des Caesar-Verschlüssels
Die Cäsar-Verschlüsselung war zur Zeit von Julius Caesar effektiv, weist jedoch nach modernen Standards erhebliche Schwächen auf. Eines der offensichtlichsten Probleme ist die mangelnde Sicherheit aufgrund ihrer Einfachheit. Es gibt nur 25 mögliche Schlüssel (da ein Schlüssel von 0 oder 26 denselben Klartext ergeben würde), was sie anfällig für Brute-Force-Angriffe macht. Mit moderner Rechenleistung ist es eine triviale Aufgabe, alle möglichen Schlüssel auszuprobieren.
Darüber hinaus berücksichtigt die Cäsar-Verschlüsselung nicht die Buchstabenhäufigkeiten. Im Englischen kommen bestimmte Buchstaben wie „E“ und „T“ häufiger vor als andere. Ein erfahrener Kryptoanalytiker kann dieses Wissen nutzen, um die möglichen Schlüssel einzugrenzen, was die Schwierigkeit, die Verschlüsselung zu knacken, weiter verringert.
Schreiben des Caesar-Verschlüsselungs-Brute-Force-Python-Programms
Programmarbeitsablauf:
- Zuerst müssen Sie eine Textdatei haben, die die geheimnisvolle Nachricht (verschlüsselt) enthält, die Sie dekodieren möchten.
- Dann führen Sie das Programm über die Befehlszeile aus und geben an, welche Datei als Eingabe verwendet werden soll. Zum Beispiel könnten Sie sagen „brute_caesar.py secret_message.txt“.
- Das Programm wird den Entschlüsselungsprozess mit dem Verschiebeschlüssel von 1 bis 25 wiederholen, da die Schlüssel 0 und 26 dasselbe Ergebnis beziehen.
- Sobald es mit allen möglichen Schlüsseln entschlüsselt ist, speichern Sie das Ergebnis zur späteren Untersuchung. Standardmäßig definieren wir den Dateinamen für den Ausgabetext als "cracked_message.txt".
- Öffnen Sie schließlich die „cracked_message.txt“ und überprüfen Sie, welcher Schlüsselwert den Text sinnvoll gemacht hat.
Knacken des Caesar-Verschlüsselungs-Python-Codes
1. Importieren Sie die erforderliche Bibliothek
import argparseDer Code beginnt mit dem Import der “argparse” Bibliothek, die verwendet wird, um die Befehlszeilenargumente zu verarbeiten.
2. Definieren Sie die Funktion zur Entschlüsselung des Caesar-Ciphers
def caesar_decrypt(ciphertext, key):    decrypted_text = ""
    for char in ciphertext:        if char.isalpha():            is_upper = char.isupper()
            char = char.lower()
            decrypted_char = chr(((ord(char) - ord('a') - key) % 26) + ord('a'))
            if is_upper:                decrypted_char = decrypted_char.upper()
            decrypted_text += decrypted_char
        else:            decryp
Die "caesar_decrypt" ist eine Funktion, die zwei Argumente entgegennimmt: "ciphertext" (der verschlüsselte Text) und "key" (den zu verwendenden Caesar-Verschlüsselungsschlüssel zur Entschlüsselung). Wir initialisieren einen leeren String mit dem Namen "decrypted_text", um das Ergebnis später zu speichern. Dann beginnen wir, über jedes Zeichen im ciphertext zu iterieren. Für jedes alphabetische Zeichen im ciphertext werden die folgenden Entschlüsselungsschritte durchgeführt:
- Überprüfen Sie, ob das Zeichen Groß- oder Kleinbuchstaben ist, und konvertieren Sie das Zeichen in Kleinbuchstaben für eine einfachere Manipulation.
- Entschlüsseln Sie dann das Zeichen mit der Caesar-Verschlüsselungsformel: (char - Schlüssel) % 26.
- Danach konvertieren Sie das entschlüsselte Zeichen wieder in Großbuchstaben, wenn es ursprünglich ein Großbuchstabe war.
- Schließlich fügen Sie das entschlüsselte Zeichen zur Variable "decrypted_text" hinzu, da die nicht-alphabetischen Zeichen (z. B. Satzzeichen oder Leerzeichen) ohne Veränderungen zur "decrypted_text"-Variable hinzugefügt werden.
Schließlich gibt die Funktion den “decrypted_text ” zurück.
3. Definiere die Brute-Force-Entschlüsselungsfunktion
def brute_force_caesar(input_file, output_file):    with open(input_file, 'r') as file:        ciphertext = file.read()

    with open(output_file, 'w') as out_file:        for key in range(26):            decrypted_text = caesar_decrypt(ciphertext, key)
            out_file.write(f"Key {key}:\n")
            out_file.write("#" * 80 + "\n")
            out_file.write(f"{decrypted_text}\n")
            out_file.write("#" * 80 + "\n")
Die “brute_force_caesar ” ist eine Funktion, die ein erforderliches Argument entgegennimmt: “input_file ” (der Pfad zur Eingabedatei, die den verschlüsselten Text enthält). Sie öffnet und liest den Inhalt der Eingabedatei und speichert ihn in der Variablen ciphertext.
Der Code tritt dann in eine Schleife ein, die durch alle möglichen Caesar-Verschlüsselungsschlüssel von 0 bis 25 iteriert. Für jeden Schlüssel ruft er die Funktion „caesar_decrypt“ mit dem Geheimtext und dem aktuellen Schlüsselwert auf.
Sobald er mit dem Schreiben jedes der Entschlüsselungsergebnisse fertig ist, wird er ausgeben, wo das Ausgabeergebnis gespeichert ist.
4. Die Hauptfunktion
def main():    parser = argparse.ArgumentParser(description="Brute force Caesar cipher decryption")
    parser.add_argument("input_file", help="Path to the input file containing the encrypted text")
    parser.add_argument("output_file", nargs='?', default="cracked_message.txt", help="Path to the output file to save the decryption results (default: cracked_message.txt)")
    args = parser.parse_args()

    brute_force_caesar(args.input_file, args.output_file)
Die Hauptfunktion ist der Punkt, an dem die Skriptausführung beginnt. Sie richtet einen Argumentparser mit „argparse“ ein.
Hier definieren wir ein erforderliches Kommandozeilenargument mit dem Namen "input_file", das den Pfad zur Eingabedatei enthält, die den verschlüsselten Text enthält. Es analysiert die Kommandozeilenargumente, die beim Ausführen des Skripts bereitgestellt werden. Zum Beispiel: "brute_caesar.py secret_message.txt".
5. Skriptausführung
if __name__ == "__main__": main()Dieser bedingte Block stellt sicher, dass der Code darin nur ausgeführt wird, wenn das Skript direkt ausgeführt wird, nicht wenn es als Modul importiert wird. Er ruft die Hauptfunktion auf, um die Ausführung des Skripts zu starten.
Fertig. Hier speichern wir das Programm unter "brute_caesar.py". Führen Sie das Programm mit dem Hilfsargument aus, um die erforderlichen Optionen anzuzeigen:
python brute_caesar.py -h
Alt-Bild & Beschreibung: Caesar-Verschlüsselung Bruteforce Python-Programm
Machbarkeitstest
Jetzt haben wir die eingehende geheime Nachricht wie im folgenden Bild:

Alt-Text & Bildunterschrift: Chiffriertes Nachricht
Wir wissen mit Sicherheit, dass es Cäsars Verschlüsselung war, aber leider kennen wir den Schlüssel nicht. Der einzige Weg, diese Nachricht zu entschlüsseln, ist durch einen Brute-Force-Angriff. Mit dem Python-Programm, das wir zuvor erstellt haben, knacken wir dann die Nachricht. Das Ergebnis wird wie folgt angezeigt:
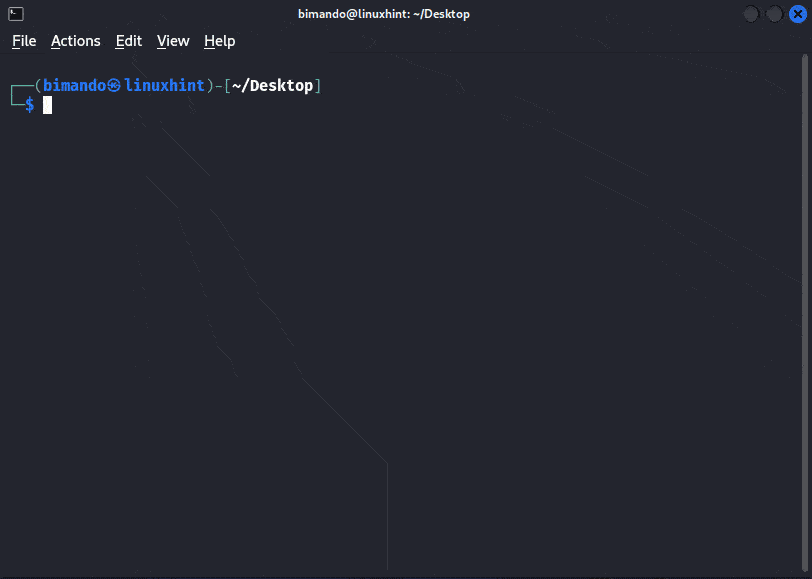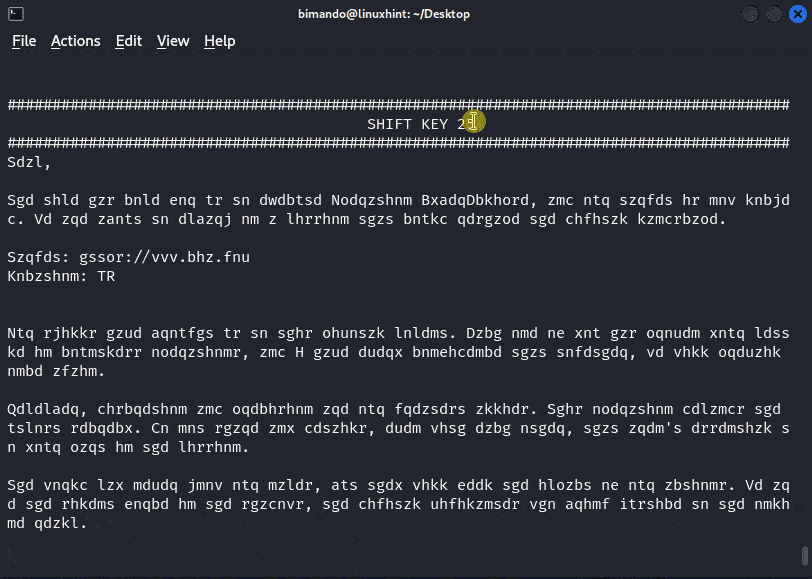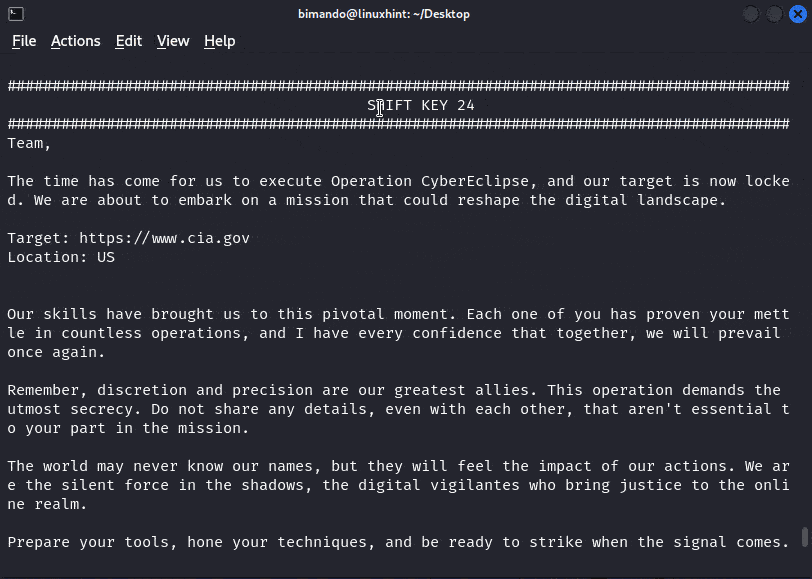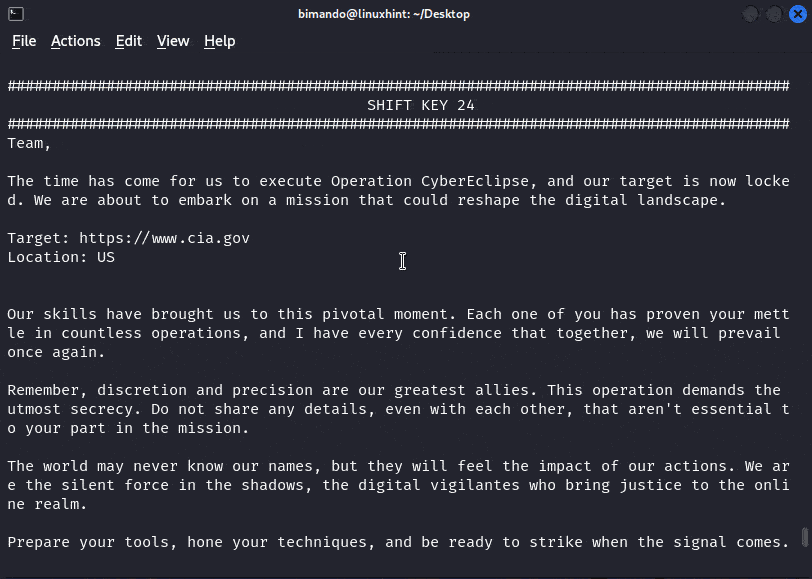
Alt-Bild & Beschreibung: Machbarkeitsnachweis – Caesar-Verschlüsselungsverfahren Bruteforce Python-Programm
Aus dem vorherigen POC wissen wir jetzt, dass dieser Verschlüsselungsalgorithmus den Verschiebeschlüssel von 24 verwendet.
Versuche es selbst
Laden Sie den Quellcode dieses Programms auf unserer GitHub-Seite unter https://github.com/bimando/Caesar-Cipher-Toolkit herunter.
Fazit
Zusammenfassend lässt sich sagen, dass der Caesar-Verschlüsselung in der Zeit von Julius Caesar wirksam war, ihre Einfachheit jedoch in der modernen Zeit erhebliche Schwachstellen aufweist. Mit nur 25 möglichen Schlüsseln und ohne Berücksichtigung der Buchstabenhäufigkeiten ist sie anfällig für Brute-Force-Angriffe. Unser Python-Programm veranschaulicht dies, indem es systematisch eine geheime Nachricht entschlüsselt und die Schwächen des Codes zeigt. Entdecken Sie die wichtigsten Erkenntnisse und den herunterladbaren Code auf unserer GitHub-Seite, um ein tieferes Verständnis dieser klassischen Versch method zu erlangen.
Häufig gestellte Fragen (FAQs)
Q1: Was ist ein Brute-Force-Angriff im Kontext des Knackens des Caesar-Ciphers?
A1: Ein Brute-Force-Angriff besteht darin, systematisch alle möglichen Schlüsselwerte (1 – 25) auszuprobieren, um den Caesar-Cipher zu entschlüsseln, bis der richtige Schlüssel gefunden ist.
Q2: Wie hilft die Analyse der Buchstabenhäufigkeit bei der Entschlüsselung des Caesar-Codes?
A2: Die Analyse der Buchstabenhäufigkeit nutzt die ungleichmäßige Verteilung der Buchstaben in der englischen Sprache, um die möglichen Schlüssel während der Entschlüsselung einzugrenzen.
Q3: Gibt es effektive Gegenmaßnahmen gegen Brute-Force-Angriffe auf die Caesar-Verschlüsselung?
A3: Der Einsatz ausgeklügelterer Verschlüsselungstechniken, wie z. B. solche mit größeren Schlüsselfeldern und komplexen Algorithmen, kann die Schwachstellen, die mit Brute-Force-Angriffen auf die Caesar-Verschlüsselung verbunden sind, effektiv vermindern.