25 Netzwerkports, die Sie für technische Interviews kennen müssen
Wenn Sie sich auf ein Vorstellungsgespräch in den Bereichen Networking, Linux-Systemadministration, DevOps oder Cybersicherheit vorbereiten, ist das Verständnis von Netzwerkports ein Muss. Portnummern tauchen in fast jedem technischen Vorstellungsgespräch auf, da sie für die Netzwerkommunikation unerlässlich sind. Dennoch übersehen viele Kandidaten diesen grundlegenden Bereich.
Dieser Artikel behandelt die 25 wichtigsten Ports, die Sie auswendig kennen sollten, einschließlich dessen, was jeder von ihnen tut, des dahinterstehenden Protokolls und warum er wichtig ist. Egal, ob Sie Anfänger sind oder einfach eine Auffrischung brauchen, dieser Leitfaden ist so gestaltet, dass er einfach, praktisch und interviewbereit ist.
Was sind Netzwerkports?
Bevor wir zur Liste kommen, verschaffen wir uns einen kurzen Überblick darüber, was ein Hafen wirklich ist.
In der Netzwerkwelt ist ein Port keine physische Sache – es ist ein virtueller Kanal, der die Kommunikation zwischen Computern ermöglicht. Stellen Sie sich das wie eine Zimmernummer in einem Hotel vor. Ihre IP-Adresse ist die Hoteladresse, und der Port sagt dem Computer, welchen Dienst (welches Zimmer) Sie zu erreichen versuchen.
Jeder Port wird eine Zahl zwischen 0 und 65535 zugewiesen:
0-1023: Bekannte Ports (werden von Systemdiensten verwendet).1024-49151: Registrierte Ports (von Software und Anwendungen verwendet).49152-65535: Dynamische/private Ports (temporäre Verbindungen).
Warum fragen Interviewer nach Ports?
Weil es Ihr Verständnis von prüft:
- Welche Dienste laufen auf welchen Ports
- Der Unterschied zwischen TCP und UDP
- Wie man Verbindungsprobleme behebt
- Sicherheitsimplikationen offener Ports
Du wirst oft Fragen hören wie:
- Welchen Port verwendet SSH?
- Wie überprüft man offene Ports in Linux?
- Können Sie den Unterschied zwischen den Ports 80 und 443 erklären?
Die Top 25 Häfen, die Sie kennen müssen (mit Beschreibungen)
Lassen Sie uns die gebräuchlichsten Ports durchgehen, die Sie in Interviews und bei der Arbeit mit realen Systemen sehen werden.
| Hafen | Protokoll | Dienstname | Zweck |
|---|---|---|---|
| 20 | TCP | FTP (Daten) | Überträgt Datei-Daten (aktiver Modus) |
| 21 | TCP | FTP (Steuerung) | Befehl/Steuerung für FTP-Übertragungen |
| 22 | TCP | SSH | Sicheres Remote-Login/Dateiübertragung |
| 23 | TCP | Telnet | Remote-Anmeldung (unsicher, veraltet) |
| 25 | TCP | SMTP | E-Mails senden |
| 53 | TCP/UDP | DNS | Auflösen von Domainnamen in IP-Adressen |
| 67 | UDP | DHCP-Server | Weist IP-Adressen zu |
| 68 | UDP | DHCP-Client | Empfängt DHCP-Konfiguration |
| 80 | TCP | HTTP | Standard (unsichere) Webanfragen |
| 110 | TCP | POP3 | Älteres E-Mail-Abrufprotokoll |
| 123 | UDP | NTP | Systemzeit synchronisieren |
| 135 | TCP | RPC | Windows-Dienste Kommunikation |
| 137 | UDP | NetBIOS-Namensdienst | Windows Namenssuchen |
| 138 | UDP | NetBIOS-Datagrammdienst | Windows-Browsing |
| 139 | TCP | NetBIOS-Sitzungsdienst | Datei-/Druckerfreigabe in älteren Windows-Versionen |
| 143 | TCP | IMAP | E-Mail-Abruf (modern) |
| 161 | UDP | SNMP | Überwachung von Routern, Switches usw. |
| 389 | TCP/UDP | LDAP | Zentralisierte Authentifizierung (wie Active Directory) |
| 443 | TCP | HTTPS | Sicheren Webverkehr |
| 445 | TCP | SMB über TCP | Modernes Windows-Dateifreigabe |
| 465 | TCP | SMTPS | Sicheres SMTP (legacy) |
| 514 | UDP | Syslog | Zentralisierte Protokollierung |
| 993 | TCP | IMAPS | Sicheres IMAP |
| 995 | TCP | POP3S | Sicheres POP3 |
| 3306 | TCP | MySQL | Beliebter Datenbankdienst |
| 5432 | TCP | PostgreSQL | Open-Source-SQL-Datenbank |
| 5900 | TCP | VNC | Remote-Desktop-Zugriff (GUI) |
| 6379 | TCP | Redis | In-Memory Schlüssel-Wert-Speicher |
| 8080 | TCP | HTTP-Alternative | App-Server, Proxys |
| 8443 | TCP | HTTPS-Alternative | Sicherer Zugriff auf benutzerdefinierte Webanwendungen |
Schneller Tipp: Merken Sie sich einfach diese vier Ports: 20/21 für FTP, 22 für SSH, 80 für HTTP und 443 für HTTPS – dies sind die wichtigsten, die man kennen sollte.
Portkategorien, um das Leben einfacher zu machen
Anstatt alle Ports zufällig auswendig zu lernen, gruppiere sie:
| Kategorie | Hafen/Häfen | Dienstname |
|---|---|---|
| Fernzugriff | 22 | SSH (Sichere Shell) |
| 23 | Telnet | |
| 5900 | VNC (Virtuelles Netzwerk-Computing) | |
| E-Mail-Dienste | 25 | SMTP (Einfaches Mail-Übertragungsprotokoll) |
| 110 | POP3 (Post Office Protocol) | |
| 143 | IMAP (Internet Message Access Protocol) | |
| 465, 993, 995 | SMTPS, IMAPS, POP3S (Sichere Versionen) | |
| Webdienste | 80 | HTTP (HyperText-Übertragungsprotokoll) |
| 443 | HTTPS (HyperText Transfer Protocol Sicher) | |
| 8080, 8443 | Alternatives HTTP/HTTPS (für Webanwendungen oder Proxys) | |
| Dateifreigabe & -übertragungen | 20/21 | FTP (Dateiübertragungsprotokoll) |
| 139/445 | SMB (Server Message Block) | |
| 3306/5432 | MySQL/PostgreSQL (Datenbanken) | |
| Name- und Adressdienste | 53 | DNS (Domain Name System) |
| 67/68 | DHCP (Dynamisches Hostkonfigurationsprotokoll) | |
| 123 | NTP (Netzwerk-Zeitprotokoll) | |
| 137–139 | NetBIOS (Netzwerk-Grundlegendes Ein-/Ausgabesystem) | |
| Überwachung und Protokollierung | 514 | Syslog (Systemprotokollierung) |
| 161 | SNMP (Einfaches Netzwerkverwaltungsprotokoll) |
Wie man offene Ports auf einem Linux-System überprüft
Werfen wir einen genaueren Blick darauf, wie man offene Ports auf einem Linux-System mit einem Befehl wie ss, netstat und nmap überprüft.
1. Verwendung von ss (Modern und Schnell)
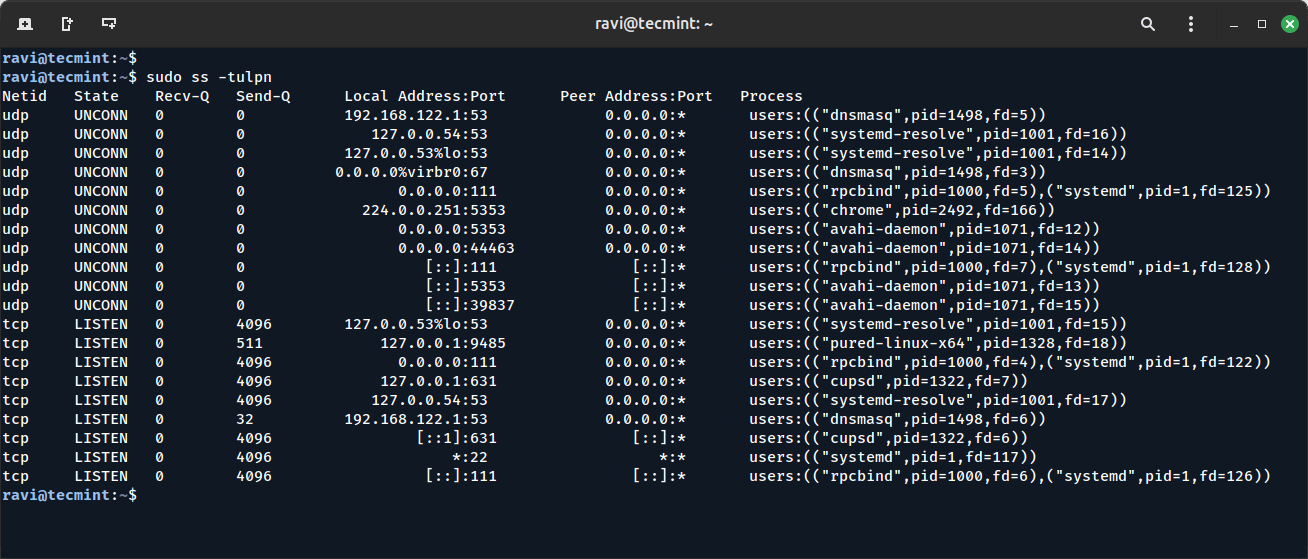
Der Befehl ss (kurz für Socket-Statistiken) ist ein moderner Ersatz für den älteren Befehl netstat. Er wurde entwickelt, um schneller und effizienter beim Auflisten offener Ports und Netzwerkverbindungen zu sein.
sudo ss -tulpn
Erklärung des Befehls:
-t: Zeigt TCP-Sockets an.-u: Zeigt UDP-Sockets an.-l: Zeigt nur lauschende Sockets (Ports, die geöffnet sind und auf eingehende Verbindungen warten).-p: Zeigt den Prozess, dem der Socket gehört (d.h., welche Anwendung den Port verwendet).-n: Zeigt Portnummern in numerischer Form an (vermeidet die Notwendigkeit, sie in Servicenamen aufzulösen).
2. Verwendung von netstat (Älter, aber immer noch verbreitet)
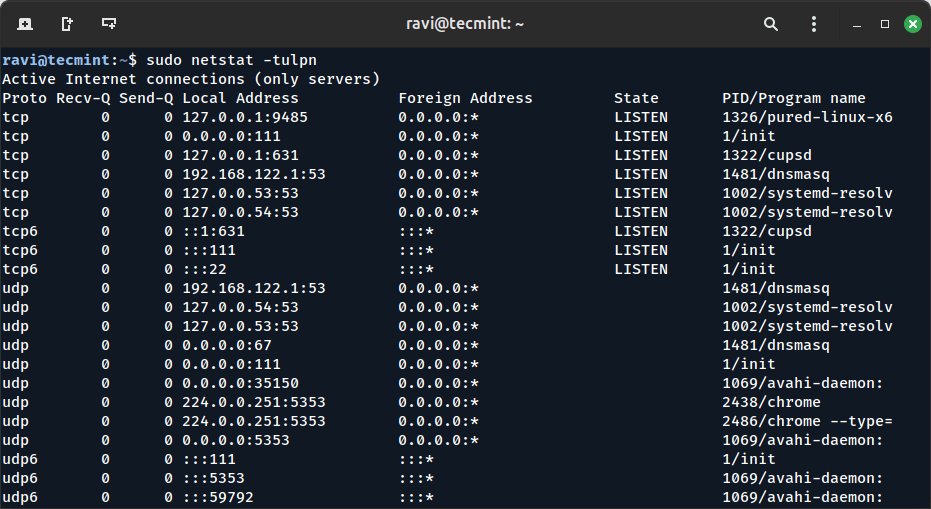
Der netstat ist ein veralteter Befehl, der weit verbreitet verwendet wurde, bevor ss an Popularität gewann. Er existiert immer noch in den meisten Linux-Distributionen und kann in Situationen nützlich sein, in denen ss möglicherweise nicht verfügbar ist oder wenn Sie mit älteren Systemen arbeiten.
sudo netstat -tulpn
Erklärung des Befehls:
-t: Zeigt TCP-Sockets an.-u: Zeigt UDP-Sockets an.-l: Zeigt nur lauschende Ports an (keine aufgebauten Verbindungen).-p: Zeigt die Prozess-ID (PID) und den Namen des Programms, das den Socket verwendet.-n: Gibt numerische Adressen und Ports aus (anstatt sie in Dienstnamen wie „http“ aufzulösen).
3. Scannen mit nmap
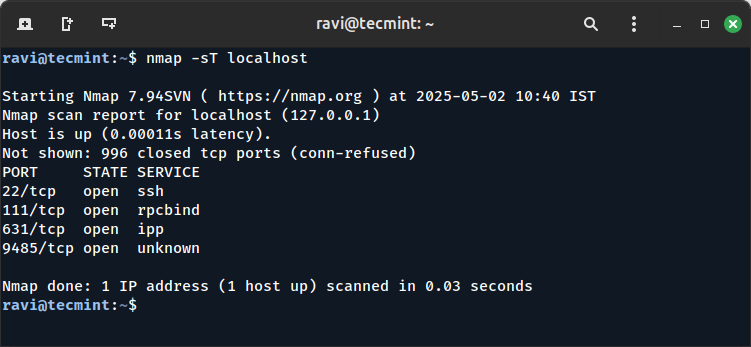
Nmap (Network Mapper) ist ein leistungsfähiges Werkzeug, das hauptsächlich für die Netzwerkerkundung und Sicherheitsüberprüfung verwendet wird. Es kann verwendet werden, um Ihr eigenes System oder jedes entfernte System zu scannen, um offene Ports zu finden.
Im Gegensatz zu ss und netstat wird nmap normalerweise für detailliertere Netzwerkscans verwendet und kann auch Informationen über externe Systeme liefern.
nmap -sT localhost
Erklärung des Befehls:
-sT: Es versucht, eine vollständige Verbindung zu jedem Port herzustellen und überprüft, welche reagieren.localhost: Bezieht sich auf den lokalen Rechner, den Sie scannen möchten. Sie können localhost durch jede IP-Adresse ersetzen, um entfernte Systeme zu scannen.
Sicherheitstipp: Warum es Ihnen hilft, Ports zu kennen, um sicher zu bleiben
Angreifer verwenden häufig Port-Scanning-Techniken, um offene Ports zu identifizieren und Dienste zu finden, die möglicherweise verwundbar sind. Zu verstehen, welche Ports auf Ihrem System offen sind, ist entscheidend für die Aufrechterhaltung der Sicherheit.
Hier sind einige Beispiele für Risiken, die mit häufig geöffneten Ports verbunden sind:
- Port 23 (Telnet): Wenn dieser Port geöffnet ist, könnte Ihr System anfällig für Angriffe sein, da Telnet Daten, einschließlich Passwörter, unverschlüsselt überträgt.
- Port 445 (SMB): Dieser Port wird oft von Ransomware und anderer Malware angegriffen, und ihn offen zu lassen, kann Angreifern Zugriff auf sensible Dateien und Ressourcen in Ihrem Netzwerk gewähren.
Als Linux- oder DevOps-Ingenieur liegt es in Ihrer Verantwortung, Ihr System proaktiv zu sichern. Hier sind wichtige Strategien zur Risikominderung:
- Nicht verwendete Ports schließen: Lassen Sie nur die notwendigen Ports offen. Wenn ein Dienst nicht genutzt wird, ist es sicherer, diesen Port zu schließen.
- Firewalls verwenden: Konfigurieren Sie Firewalls wie ufw (Uncomplicated Firewall) oder firewalld, um einzuschränken, welche Ports zugänglich sind, und stellen Sie sicher, dass nur autorisierter Datenverkehr Ihr System erreicht.
- Sichern Sie exponierte Dienste mit Verschlüsselung: Für Dienste, die zugänglich sein müssen, wie SSH oder HTTPS, sollte immer Verschlüsselung durchgesetzt werden, um Daten während der Übertragung vor potenziellem Abhören zu schützen.
Um den Datenverkehr auf Port 23 (Telnet) zu blockieren, verwenden Sie ufw:
sudo ufw deny 23
Um den Datenverkehr auf Port 23 (Telnet) zu blockieren, verwenden Sie firewalld:
sudo firewall-cmd --zone=public --add-port=23/tcp --permanent --remove-port=23/tcp
Indem Sie Ports verstehen und sie ordnungsgemäß sichern, minimieren Sie die Angriffsfläche Ihrer Systeme und verbessern sowohl deren Sicherheit als auch Leistung.
Schlussgedanken
Das Verstehen von Portnummern bedeutet nicht nur, sie auswendig zu lernen, sondern zu wissen, wie Dienste unter Linux und in Netzwerken kommunizieren. Sobald Sie die Grundlagen verstanden haben, werden Sie besser darin sein, Probleme zu beheben, Ihre Systeme zu sichern und technische Interviews zu bestehen.